上个月帮朋友处理了一个理赔纠纷。朋友开了个做本地生活服务的小公司,攒了两万多客户的手机号和收货地址,去年年底官网被人爬了库,所有信息全漏在了网上。紧接着几十位客户找上门要求赔偿,朋友焦头烂额。
他想起当初买企财险的时候,业务员说送了网络安全相关的保障,就赶紧找保险公司报案。结果呢?拒赔了。说送的那项只保网站本身的硬件损坏,不赔第三方索赔。
朋友当时整个人都傻了。合着自己以为买了保障,原来根本不对路。
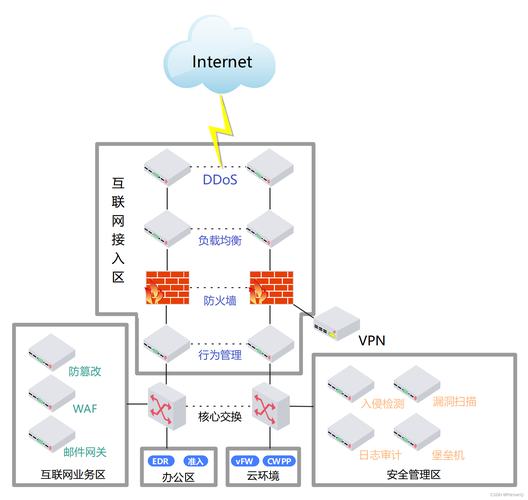
你以为网络安全险只防黑客勒索?错了
说实话,大部分人对这个险种的认知,都停留在“防比特币勒索”“大公司才用得上”的层面,其实真不是。
它本质上,就是保各类网络安全事件给你或者第三方带来的直接经济损失,不管你是大集团还是小个体户,只要碰线上,就有对应的风险敞口。
常见能赔的场景,说几个大家能懂的:比如客户信息泄露后,客户向你索赔的法律费用和赔偿金;遭遇勒索病毒后,攻击者要求支付的赎金;你的官网小程序因为攻击瘫痪,停业那段时间的利润损失;甚至信息泄露后你找公关发公告、做舆情处理的费用,不少条款都能报。
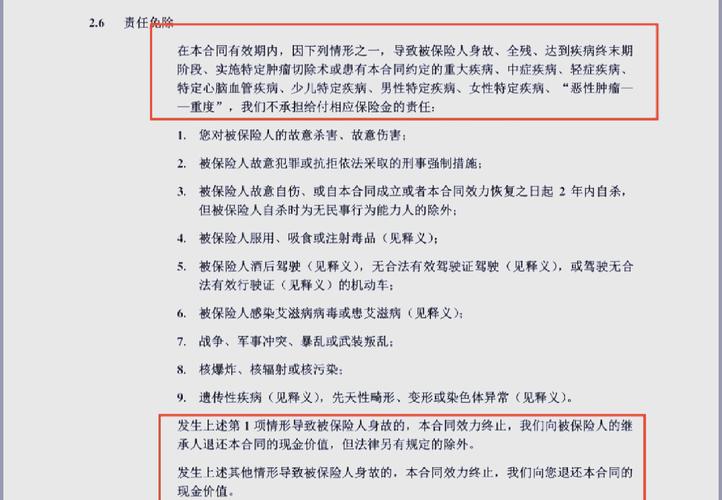
那什么不赔?说个最常见的。你内部员工主动倒卖客户信息,这种故意行为,基础款基本都不赔,想要保得额外加钱买扩展责任。还有你明知道系统有漏洞半年不更补丁,属于重大过失导致的出事,也不赔。更别说你自己利用网络干违法的事,那肯定碰都不碰。
好多人买网络安全险,一开始就踩了坑
第一个误区,我有防火墙有专职网管,不需要买这个。
说实话,再完善的防护也有漏网的时候。现在好多攻击根本不是直接攻你,是打你供应商的主意,从第三方供应链钻进来,你防得住自己防不住上下游对吧?去年好几家做零售的大公司信息泄露,都是供应商的系统出了问题,连累了自己。
第二个误区,我买企财险已经送了网络安全保障,不用单独买。就像我开头说的那个朋友,踩的就是这个坑。绝大多数送的网络安全责任,都是凑数的,额度低,核心责任砍得差不多,真出事根本顶不住。
第三个误区,只有互联网公司才需要买这个。不对啊,你开个社区美容院,存了几千客户的身份证、银行卡信息;你开个中小学辅导班,存了上百个孩子和家长的个人信息;哪怕你开个淘宝店,攒了几万买家的收货信息,这些只要存在你的服务器里,漏出去你就得担责,跟你是不是互联网公司没关系。
到底谁该买?投保理赔要留心什么
不过话说回来,也不是谁都得硬买一份。如果你就是个做美甲的个体户,只加客户微信,不存批量的客户敏感信息,那确实没必要花这个钱。
但凡你符合下面任意一条,都可以考虑配一份:你收集了超过一百份客户的个人敏感信息(身份证、手机号、银行卡都算);你有对外运营的官网、小程序、APP;你做线上支付或者数据服务,那更得安排。
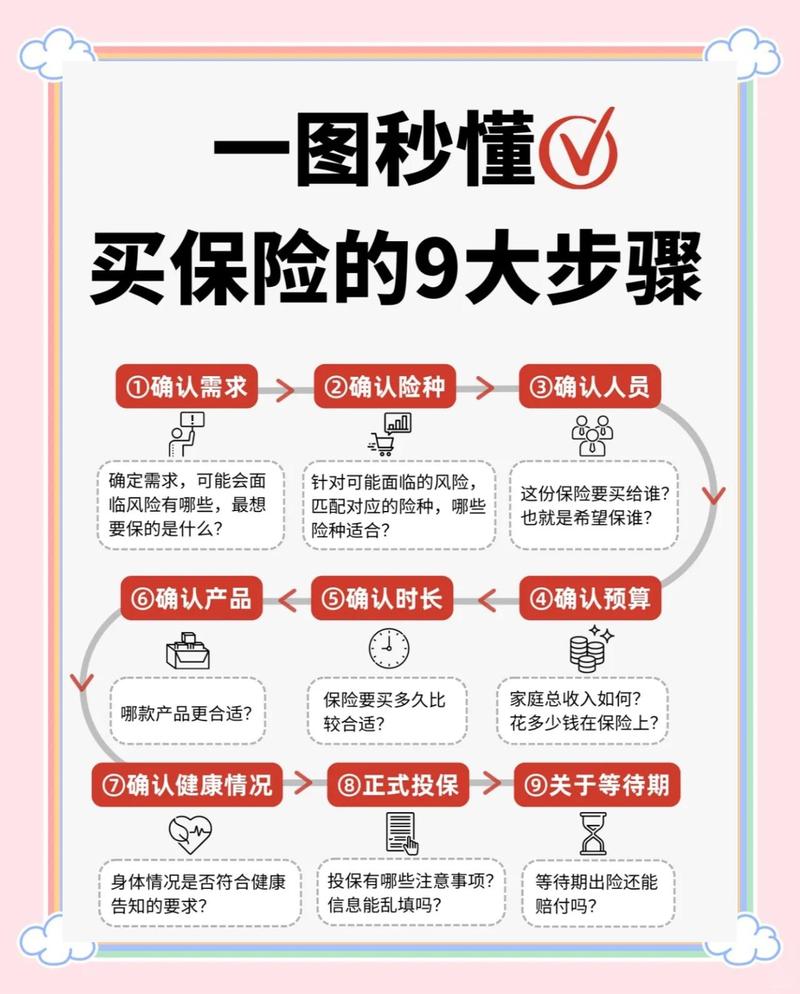
投保的时候,记住两个关键点,别瞎买。
第一,一定要翻责任免除部分,别只盯着销售页写的保额看。要看有没有把供应链攻击、员工过失(注意是过失不是故意)这些常见场景排除,有些便宜的产品,把这些都划到不保里面,看着便宜,其实没用。
第二,一定要如实填你的防护情况。别为了省点保费,明明没有专职安全人员,硬说自己有,明明系统半年没更,说自己天天更。真出事保险公司调你系统日志,一查一个准,直接拒赔,哭都没地方哭。
理赔的时候也有个小提醒:出事之后别乱重启服务器,别乱删日志,先固定证据,然后立刻报险。好多人慌了神,上来就把系统格了,攻击痕迹全没了,保险公司定不了责,当然赔不了。
说白了,网络安全险就是个兜底的东西。它不是说买了之后你就可以不用做安全防护了,该装防火墙装,该更补丁更,该做数据备份做。它只是在你做好所有该做的事之后,万一还是出了事,帮你扛下那笔你扛不住的损失而已。
作者|dananjin
排版|dananjin
审核|满满